Criminosos criam sites falsos que imitam empresas para roubar senhas
 Jornal Panorama
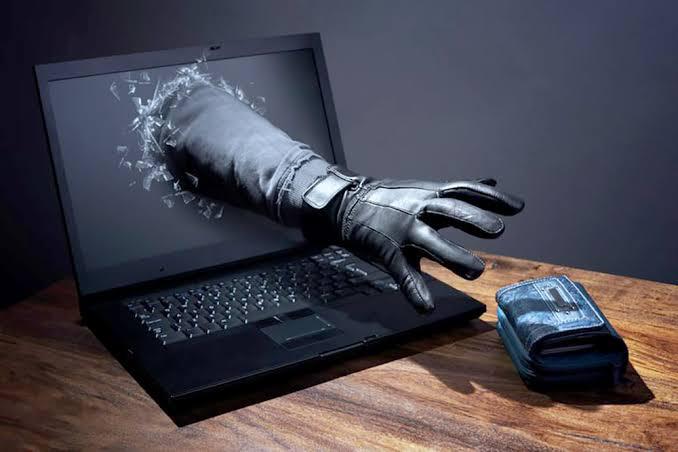
Golpistas estão inovando suas táticas para enganar vítimas na internet. A nova estratégia envolve o chamado phishing dinâmico, um tipo de ataque que cria páginas de login falsas personalizadas em tempo real, com base nos dados das vítimas e com o uso de logotipos reais de empresas. O objetivo é dar uma aparência legítima aos sites falsos e enganar até os usuários mais atentos.
Os alvos preferidos dos criminosos são usuários de serviços amplamente utilizados, como Microsoft SharePoint e Office 365. A técnica tem como foco principal o roubo de credenciais de acesso, e seu uso crescente demonstra um avanço preocupante no nível de sofisticação e personalização desses golpes.
Uma das ferramentas mais utilizadas nesse tipo de ataque é o LogoKit, que facilita a criação rápida de páginas falsas altamente convincentes. Esses sites fraudulentos não apenas imitam o visual dos originais com perfeição, como também redirecionam a vítima para o site verdadeiro logo após o roubo das credenciais, dificultando a percepção imediata do golpe.
Além disso, essas fraudes conseguem escapar de muitos sistemas tradicionais de detecção de phishing. Isso ocorre graças ao uso de redirecionamentos inteligentes e alterações dinâmicas que confundem as ferramentas automatizadas de segurança.
O principal risco para o usuário é o roubo de senhas, que pode dar acesso a contas bancárias, e-mails e diversos serviços online. Algumas versões do golpe ainda exibem mensagens falsas, como “senha incorreta”, para induzir a vítima a digitar suas credenciais mais de uma vez — aumentando as chances de sucesso dos criminosos.
Para se proteger, é fundamental ativar a autenticação em dois fatores (MFA), que adiciona uma camada extra de segurança, exigindo um segundo código de verificação. Além disso, atenção redobrada ao analisar e-mails suspeitos, verificar remetentes e desconfiar de mensagens com tom urgente são atitudes essenciais para evitar cair nesse tipo de armadilha digital.